Showing posts with label Setting Mikrotik. Show all posts

Wednesday, 19 February 2014

Cara Mencegah Client Mengganti DNS secara Manual

Bagaimana cara mencegah client mengganti DNS manual misal ke 8.8.8.8? Pertanyaan ini ada pada artikel sebelumnya yakni : Cara Mudah Memblokir Situs-situs Dewasa dengan DNS di Mikrotik. Nah pada artikel kali ini saya akan coba menjawab nya dan memberikan solusi mencegah client mengganti DNS secara manual menggunakan Mikrotik.

Sebenarnya lebih tepat kalau kita sebut "Memaksa" Client menggunakan DNS Mikrotik. Karena siapapun bisa saja merubah setingan DNS di PC nya masing-masing. Nah, hal yang akan kita lakukan ini adalah memaksa client tersebut untuk menggunakan DNS kita walaupun DNS di PC nya sudah dirubah misal ke 8.8.8.8. Gimana caranya? Simak tutorial berikut :

Tutorial Cara Mencegah Client Mengganti DNS secara Manual :
1. Login ke Mikrotik via Winbox 

2. Masuk ke menu IP --> Firewall --> NAT --> Add --> 


- Pada tab General : 
==> Chain : dstnat
==> Protocol : 17 (udp)
==> Dst. Port : 53

- Pada tab Action :
==> Action : Redirect
==> To Ports : 53

3. Coba anda cek di PC, ganti DNS ke manual misal 8.8.8.8 dan akses situs yang harusnya diblokir.
4. Jika masih bisa, coba flush dulu DNS Cache nya di Mikrotik dan PC nya

Oke, selamat mencoba tutorial Cara Mencegah Client Mengganti DNS secara Manual ini ya. Semoga sukses :)

Cara Mudah Memblokir Situs-situs Dewasa dengan DNS di Mikrotik

Memblokir Situs-situs Dewasa degan Mudah di Mikrotik
Menciptakan suasana internet yang sehat itu penting. Apalagi jika bayak client dari jaringan kita adalah anak-anak atau anak sekolah yang belum boleh mengakses konten dewasa. Masalahnya, banyak sekali situs-situs dewasa yang beredar di internet. Hal ini bakal bikin pusing jika kita harus memblokir situs nya satu per satu.

Untuk dapat memblokir situs atau konten terentu di internet pada Mikrotik dapat dilakukan dengan cara :
1. Web Proxy
2. DNS Static
3. Firewall

Memblokir situs tertentu menggunakan Web Proxy sudah pernah saya bahas disini :
 
Begitu juga dengan memblokir situs dengan Firewall Mikrotik. 

Keduanya harus memasukkan daftar situs yang akan diblokir secara manual satu per satu. Hal ini tentu akan sangat merepotkan jika jumlah situs yang akan diblokir sampai ratusan bahkan ribuan. Kendala lainnya adalah kita tidak tau situs apa saja yang harus diblokir.


Nah, oleh karena itu solusi yang cocok adalah menggunakan DNS Static. Dalam hal ini kita dapat menggunakan DNS Gratis dari Nawala atau OpenDNS yang sudah memfilter konten berbahaya. Jadi kita tidak perlu lagi repot-repot memfilter manual semua situs-situs berbahaya tersebut.

Caranya sangat mudah, silakan anda login ke Mikrotik via Winbox.

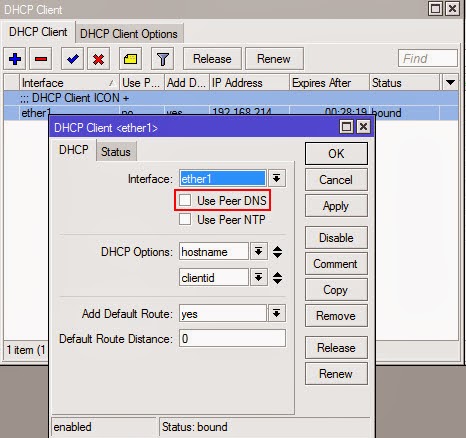
1. Jika anda menggunakan DHCP Client, misalnya menggunakan internet dari speedy atau modem GSM maka anda harus menonaktifkan fitur "Use Peer DNS"
Masuk ke menu IP --> DHCP Client --> Buka DHCP client nya -- > uncheck "Use Peer DNS"


2. Masuk ke menu IP --> DNS --> Masukkan DNS Server nya di kolom Servers --> centang Allow Remote Request


- DNS Nawala (gratis tanpa register) :
  • 180.131.144.144
  • 180.131.145.145
- DNS OpenDNS (gratis register dulu) --> opendns.com

Bedanya jika menggunakan DNS Nawala jika masuk ke situs yang terblokir muncul pesan tetapi tidak dpat diganti. Sedagkan kalo OpenDNS bisa kita masukkan pesan tertentu sesuai keinginan seperti pada gambar pertama diatas.

Selain itu, jika menggunakan DNS Nawala kita ga bisa menambahkan atau mengurangi situs yang diblokir, sedangkan kalo menggunakan DNS OpenDNS bisa diatur situs apa saja yang mau diblokir. Namun jika menggunakan OpenDNS harus register dulu.

3. Setelah diganti DNS nya, jangan lupa untuk Flush DNS Cache nya. Pada menu DNS Settings --> Cache --> Flush Cache


atau bisa menggunakan command :
ip dns cache flush
4. Lakukan flush DNS cache juga pada windows dengan command di CMD :
ipconfig /flushdns

Nah, sekarang siapapun yang mengakses konten dewasa akan diblokir oleh DNS server. Namun masalahnya, bagaimana jika client mengganti alamat DNS nya secara manual misal pake DNS google 8.8.8.8? Hal ini akan membuat pemblokiran ini menjadi sia-sia.

Sekarang pertanyaannya, bagaimana cara mencegah client mengganti DNS manual misal ke 8.8.8.8? Caranya dengan memaksa client untuk menggunkaan DNS dari Mikrotik kita. Tutorialnya silakan anda baca disini :
Cara Mencegah Client Mengganti DNS secara Manual

Oke, demikianlah Cara Mudah Memblokir Situs-situs Dewasa dengan DNS di Mikrotik. Silakan dicoba, dan semoga bermanfaat :)

Tuesday, 18 February 2014

Mengganti Tampilan Halaman Error Webproxy Mikrotik

Tampilan Halman error pada Webproxy Mikrotik dapat kita rubah sesuai keingininan. Tampilan asli halaman error web proxy Mikrotik adalah sebagai berikut :
 
Kita dapat merubah tampilan tersebut dengan mengganti/merubah script yang ada di file /webproxy/error.hrml pada mikrotik. 


Namun jika direktori dan file tersebut tidak muncul di Mikrotik, maka anda harus mereset file HTML nya.
1. Masuk ke menu IP --> Web Proxy --> Reset HTML


2. Copy file error.html via File List atau akses FTP Mikrotik


3. Silakan anda edit filenya atau ganti dengan error page anda sendiri.

4. Yang perlu diperhatikan adalah, tidak semua kode HTML dapat dieksekusi di halaman error ini. Misalnya : tidak dapat menampilkan gambar atau animasi lainnya.

5. Jika anda ingin menambahkan gambar pada halaman error nya, file gambar nya bisa dirubah dulu ke dalam base64 string di web ini
http://webcodertools.com/imagetobase64converter

6. Selanjutnya bisa masukkan code HTML hasil convert nya ke halaman error tadi. Contoh nya seperti ini :


7. Hasilnya seperti ini :


Oke sekian dulu Tutorial Mengganti Tampilan Halaman Error Webproxy Mikrotik ini. Silakan anda coba :)

Thursday, 6 February 2014

Cara Belajar Mikrotik dari Awal : Dasar Seting Mikrotik

Pada dasarnya blog Tutorial Mikrotik Indonesia ini memang di buat untuk menyajikan tutorial dasar Mikrotik bagi pemula berupa setingan dasar Mikrotik dari awal. Nah, untuk itu bagi anda yang baru mengenal mikrotik dan ingin belajar lebih banyak tentang Mikrotik, silakan simak artikel yang ada di blog ini :

http://mikrotikindo.blogspot.com/

1. Sebelum anda mulai belajar Mirotik, ada baiknya anda belajar dulu tentang dasar jaringan komputer disini :

2. Selanjutnya anda juga perlu tau tentang dasar-dasar istilah Mikrotik berikut :  

3. Jika anda ingin menggunakan Mikrotik tanpa Router Board, yaitu dengan menginstall Mikrotik di PC, silakan simak artikel berikut ini :

4. Untuk mengakses Mikrotik anda dari PC dilakukan dengan cara-cara berikut ini :  

5. Selanjutnya anda dapat konfigurasi Mikrotik anda sesuai dengan keinginan dan tujuan anda. Silakan cari tutorial yang sesuai seperti disini :

Jika anda punya pertanyaan seputar mikrotik jangan sungkan untuk bertanya di kolom komentar, atau silakan gabung ke Forum MikrotikIndo di Facebook dengan like Facebook page ini :

Tuesday, 4 February 2014

Cara Memblokir Situs Menggunakan Web Proxy MikroTik

Web Proxy Mikrotik memiliki beberapa fungsi, salah satunya yaitu fungsi filtering. Fitur Filtering Web Proxy ini dapat membatasi akses konten-konten tertentu yang di-request oleh client. Anda dapat membatasi akses ke situs tertentu, ekstensi file tertentu, melakukan redirect (pengalihan) ke situs lain, maupun pembatasan terhadap metode akses HTTP. Hal tersebut tidak dapat anda lakukan jika hanya menggunakan NAT. Penjelasan selengkapnya tentang Web Proxy Mikrotik ada disini :

Selanjutnya kita akan coba memblokir sebuah situs tertentu menggunakan fitur filtering Web Proxy ini. Pastikan Transparent Web Proxy Mikrotik sudak aktif. Jika belum silakan anda seting sesuai tutorial berikut ini :

Jika Transparent Web Proxy sudah aktif, kita mulai langkah-langkah Cara Memblokir Situs Menggunakan Web Proxy MikroTik berikut ini :

1. Login ke Mikrotik dengan Winbox

2. Masuk ke menu IP --> Web Proxy --> Access --> Add rule baru


3. Masukkan detail website yang mau di blok
> Dst. Port : isikan port http 80
> Dst. Host : isikan alamat website yang mau di blok misalnya www.rizkyagung.com
> Action : pilih deny untuk memblokir akses nya


4. Sebelum rule nya diaktifkan pastikan cek website yang mau di blok itu bisa dibuka apa tidak.


5. Aktifkan rule nya, dan cek apakah website sudah berhasil di blokir. Jika sukses maka akan tampil halaman error seperti ini :


6. Kita juga bisa memodifikasi rule nya dengan me-redirect ke situs lain. Misalnya ketika ada user yang mengakses web www.rizkyagung.com maka akan langsung dialihkan (redirect) ke blog ini MikrotikIndo.blogspot.com. 
Tinggal isikan saja alamat website nya di kolom Redirect To :


Oke, silakan anda coba dan isikan website apa saja yang mau diblokir. Selamat mencoba Cara Memblokir Situs Menggunakan Web Proxy MikroTik ini :)

Menambah Cache Proxy Mikrotik Menggunakan USB Flashdisk

Salah satu fitur dari Mikrotik adalah Web Proxy. Namun, jika menggunakan web proxy internal Mikrotik, kadang kurang maksimal karena ukuran cache drive internal nya terbatas, menyesuaikan ukuran memori internal Mikrotik nya. Jika anda menggunakan PC sebagai Mikrotik, bisa memanfaatkan harddisk nya untuk ditambahkan sebagai cache drive web proxy Mikrotik. Namun, jika Mikrotik nya berupa Router Board tidak bisa dilakukan. Tapi jangan khawatir, pada Router Board tipe-tipe tertentu yang sudah mendukung port USB bisa ditambahkan memori external sebagai cache drive web proxy Mikrotik.

Nah, kali ini saya akan membahas tentang penggunaan memori external USB berupa Flashdisk / Harddisk external sebagai cache drive tambahan pada Web Proxy Mikrotik yang support port USB. Ada beberapa tipe Router Board yang sudah support USB, seperti RB750UP, RB751U-2HnD, RB951Ui-2HnD, dsb. Dalam hal ini saya menggunakan RB951Ui-2HnD dan USB Flashdisk 8 GB sebagai cache drive Web Proxy.

Sebelumnya, pastikan web proxy anda sudah diaktifkan. Jika belum, silakan baca tutorial berikut ini :
Jika sudah, silakan siapkan Router Board anda dan sebuah USB Flashdisk. Anda juga bisa menggunakan hard disk external, tapi pastikan tidak ada data penting yang ada di dalamnya. Karena USB ini harus di format ulang dulu oleh Mikrotik agar dapat digunakan.

1. Colokan USB Flashdisk ke port USB RouterBoard anda
2. Nyalakan Mikrotik RouterBoard anda
3. Buka Winbox, masuk ke menu System --> Stores --> Masuk tab Disks --> Pilih USB nya --> Klik Format Drive. 


Jika berhasil maka status USB drive nya akan berubah menjadi Ready

4. Pindah ke tab Store --> Klik [+] 


> Beri nama terserah
> Type : web-proxy
> Disk : pilih usb1
> centang Acrivate
> Ok

5. Coba cek di menu Web Proxy : IP --> Web Proxy --> Cek bagian Cache Drive seharusnya sudah berubah dari system ke usb1


6. Cek di tab Status, Jika web proxy sudah digunakan seharusnya Cache Used nya akan mulai dari 0 lagi dan terus bertambah ketika digunakan browsing.


Nah, sekarang memori yang digunakan untuk menyimpan cache Web Proxy Mikrotik sudah bertambah besar. Jadi akan lebih banyak file yang bisa ditampung di cache proxy nya. 
Semoga bermanfaat :)

Contoh Cara Seting Load Balance Mikrotik 2 ISP

Artikel kali ini kembali membahas tentang Load Balancing, yaitu Contoh Cara Seting Load Balance Mikrotik 2 ISP. Disini ada 2 ISP berbeda yang digunakan, yaitu Bandwith ISP A 1024 Kbps Sedangkan ISP  B 256 Kbps 1:8 Tetapi di sini kita akali menambah satu fake ISP untuk seimbangkan akses Langsung. 

Berikut langkah-langkah nya :

Pake WinBox masuk ke -> IP -> Address
-> klik [+] -> isikan Address : 192.168.1.1/24 Network : 192.168.1.0
Broadcast : 192.168.1.255 -> Konfigurasi LAN ( Local)
Interface : Ether1

-> klik [
+] -> isikan Address : 192.168.2.2/24
Network : 192.168.2.0
Broadcast : 192.168.2.255 -> Konfigurasi WAN 1 (ISP A)
Interface : Ether2

-> klik [
+] -> isikan Address : 192.168.3.2/24  Network : 192.168.3.0
Broadcast : 192.168.3.255 -> Konfigurasi WAN 2 (ISP B)
Interface : Ether3

Buat Mangle. Pake WinBox pilih -> New Terminal
Silakan copy dan paste script berikut :
/ip firewall mangle [lalu enter]
add chain=prerouting in-interface=”ether1″ connection-state=new nth=2,2,0 action=mark-connection new-connection-mark=lb_1 passthrough=yes comment=”LB Client” disabled=no
add chain=prerouting in-interface=”ether1″ connection-mark=lb_1 action=mark-routing new-routing-mark=route_lb_1 passthrough=no comment=”" disabled=no
add chain=prerouting in-interface=”ether1″ connection-state=new nth=2,2,1 action=mark-connection new-connection-mark=lb_2 passthrough=yes comment=”" disabled=no
add chain=prerouting in-interface=”ether1″ connection-mark=lb_2 action=mark-routing new-routing-mark=route_lb_2 passthrough=no comment=”" disabled=no
add chain=prerouting in-interface=”ether1″ connection-state=new nth=2,2,2 action=mark-connection new-connection-mark=lb_3 passthrough=yes comment=”" disabled=no
add chain=prerouting in-interface=”ether1″ connection-mark=lb_3 action=mark-routing new-routing-mark=route_lb_3 passthrough=no comment=”" disabled=no

Buat NAT. Pake WinBox pilih -> New Terminal
Copy dan paste lagi script berikut :
/ ip firewall nat
add chain=srcnat out-interface=”ether3″ action=masquerade comment=”" disabled=no
add chain=srcnat out-interface=”ether2″ action=masquerade comment=”" disabled=no

Buat Route. Pake WinBox pilih -> New TerminalCopy dan paste lagi script berikut :
 / ip route
add dst-address=0.0.0.0/0 gateway=192.168.2.1 scope=255 target-scope=10 routing-mark=route_lb_1 comment=”" disabled=no
add dst-address=0.0.0.0/0 gateway=192.168.3.1 scope=255 target-scope=10 routing-mark=route_lb_2 comment=”" disabled=no
add dst-address=0.0.0.0/0 gateway=192.168.2.1 scope=255 target-scope=10 routing-mark=route_lb_3 comment=”" disabled=no
add dst-address=0.0.0.0/0 gateway=192.168.2.1 scope=255 target-scope=10 comment=”default routing connection” disabled=no
Untuk Interface dan IP address nya silakan anda sesuaikan sendiri dengan kebutuhan anda. Demikianlah Contoh Cara Seting Load Balance Mikrotik 2 ISP. 
Selamat Mencoba :)

Monday, 3 February 2014

Cara Seting Auto Shutdown Mikrotik Menggunakan Winbox

Ada kalanya disaat-saat tertentu kita ingin mematikan Mikrotik secara otomoatis tanpa perlu repot-repot mengakses Mikrotik nya dulu kemudian baru di shutdown. Hal tersebut dapat kita lakukan dengan memanfaatkan fitur script dan schedule pada Mikrotik untuk membuat metode Auto Shutdown Mikrotik. Dengan bantuan kedua fitur ini kita bisa mematikan Mikrotik pada jam dan waktu yang kita inginkan.

Jadi Skenario nya seperti ini :
Saya punya Mikrotik RB951U-2HnD untuk hotspot via modem smartfren di kos. Mikrotik ini cuma dipakai dari jam 6 sore (pulang kerja) hingga 6.40 pagi (berangkat kerja). Karena pas kerja, mikrotik saya bawa ke kantor buat hotspotan. Di kantor Mikrotik beroperasi dari jam 7.30 pagi hingga jam 5 sore. Jadi disini saya ingin membuat Mikrotik shutdown otomatis pada pukul 06.40 dan 17.00. Untuk tau lebih lanjut, silakan simak caranya.

Caranya adalah sebagai berikut :
1. Login ke Mikrotik via Winbox
2. Buka menu System --> Scripts --> Tembahkan Script Baru
> Beri nama Script nya, misal autoshutdown
> Masukkan script berikut pada kolom Source:
system shutdown

3. Untuk menjalankan Script Auto Shutdown secara otomatis tiap harinya, buka menu System --> Scheduler --> Tambahkan schdule baru
> Beri nama schedule nya.
> Start Date : isi tanggal kapan script ini akan mulai dieksekusi
> Start Time : Jam berapa script akan dieksekusi
> Interval : berapa selang waktu (interval) script ini akan dieksekusi lagi (1d = 1 hari = 24 jam)
> On Event : nama script yang sudah dibuat dan akan di eksekusi


4. Script autoshutdown dapat dieksekusi lebih dari sekali. Caranya tinggal tambahkan lagi saja Schedule nya dengan seting waktu yang berbeda.

Oke, silakan anda coba dan praktekkan Tutorial Cara Seting Auto Shutdown Mikrotik Menggunakan Winbox ini. Semoga bermanfaat :)

Friday, 17 January 2014

Tutorial Bandwidth Mikrotik : Limited Download, Unlimited Browsing Menggunakan Layer 7

Limited Download dan Unlimited Browsing adalah salah satu teknik manajemen Bandwidth yang efektif untuk membagi bandwidth secara adil. Karena, jika bandwidth download tidak dibatasi, maka akan menggangu kecepatan internet pengguna lain dalam satu jaringan. Akibatnya, jika ada beberapa pengguna yang melakukan download apalagi menggunakan IDM, maka pengguna lain yang cuma browsing tidak kebagian bandwidth.

Nah, untuk mengatasi hal ini, maka teknik Limited Download dan Unlimited Browsing ini kita terapkan. Pada Mikrotik, teknik ini bisa dilakukan dengan banyak cara. Salah satu cara yang simpel dan efektif adalah menggunakan filter Layer 7 Protocol. Yang belum tau apa itu Layer 7 Protocol, silakan baca disini.


1. Buat daftar extensi file yang masuk filter download di Layer 7 protocol. Silakan copy dan paste script berikut ke Terminal Mikrotik kemudian tekan enter. Jika ekstensi file nya dirasa kurang banyak silakan ditambahkan sendiri.

/ip firewall layer7-protocol

add comment="" name=donlotan regexp="^.*get.+\\.(exe|rar|zip|7z|cab|asf|mov|wmv\

|mpg|mpeg|mkv|avi|flv|pdf|wav|rm|mp3|mp4|ram|rmvb|dat|daa|iso|nrg|bin|vcd|\

mp2|3gp|mpe|qt|raw|wma|ogg|doc|deb|tar|bzip|gzip|gzip2|0[0-9][0-9]).*\$"

2. Buat Firewall Mangle untuk menandai paket yang mau dilimit. Silakan copy paste juga script berikut ini ke Terminal dan tekan enter. Kita cukup menggunakan 1 Mangle saja, simpel kan? :D

/ip firewall mangle

add action=mark-packet chain=forward comment=Donlotan disabled=no \

layer7-protocol=donlotan new-packet-mark=paket-donlot passthrough=no protocol=tcp


3. Silakan cek apakah script tadi berhasil dieksekusi menjadi setingan atau tidak.
Cek Setingan Layer 7 protocol : IP --> Firewall --> Layer7 Protocol

Cek Setingan Mangle : IP --> Firewall --> Mangle


4. Selanjutnya buat limit bandwidth nya dengan Queue. 
Queue Type : Masuk ke Queue --> Queue Types --> add
- Beri nama limit dl
- Kind : pcq
- Rate : 64k (silakan sesuaikan dengan keinginan berapa max speed download nya)
jika diisi 64k, maksudnya membatasi kecepatan download 64 kbps dibagi 8 --> 8 KB/s
jika ingin lebih tinggi bisa saja diisi 256k sehingga throughput : 256/8 = 32 KB/s
NB : ingat 1 byte = 8 bit
Silakan diisi sesuai keinginan anda.
- Setingan lainnya biarkan saja, lihat gambar berikut ini :


Queue Tree : masuk ke Queue --> Queue Tree --> add
- Beri nama : Limit Download
- Parent : global (Router OS saya versi 6, cuma ada satu parent global)
- Packet Marks : paket-donlot
- Queue Type : limit dl
- Max Limit : 64k (Sesuaikan dengan kebutuhan anda)
Anda juga bisa memanfaatkan fitur Limit At, silakan baca disini untuk penjelasan lebih lengkap :


5. Setingan selesai. Jadi setingan di atas membatasi bandwidth download sebesar 64kbps = 8KB/s.

6. Coba cek apakah setingan sudah benar dengan melakukan tes download file :
Sebelum menggunakan Limit Download :


Setelah menggunakan Limit Download :

Oke, demikianlah Tutorial Bandwidth Mikrotik : Limited Download, Unlimited Browsing Menggunakan Layer 7 Protocol. Silakan anda praktekan sesuai dengan kondisi jaringan anda. Selamat mencoba :)

Referensi :
http://komputersinau.blogspot.com/2012/10/limitid-download-unlimited-browsing.html

Tutorial Cara Menggunakan Modem USB Smartfren di Mikrotik RB951Ui-2HnD

Tutorial yang sama pernah saya bahas di sini Tutorial Cara Menggunakan Modem USB Smartfren di Mikrotik RB751U-2HnD. Disini saya bahas kembali dengan menggunakan perangkat mikrotik yang berbeda tipe nya. Kebetulan saya baru beli lagi Mikrotik RB951Ui-2HnD, yang bentuk luar nya mirip sekali dengan RB751U-2HnD. Yang membedakannya hanya spesifikasi Hardware yang lebih tinggi dan juga tentunya harga yang lebih mahal :D.

Kelebihan RB951Ui-2HnD dengan RB751U-2HnD adalah processor nya lebih tinggi yaitu AR9344 600MHz, RAM lebih tinggi 128 MB, dan punya port POE Out di port ether 5. 
Oke, kali ini saya akan menggunakan Mikrotik RB951Ui-2HnD untuk membuat jaringan hotspot di kos saya dengan menggunakan modem USB Smartfren AC2726.


Caranya sangat mudah, tinggal nyalakan Mikrotik nya, colokkan Modem USB Smartfren AC2726 nya ke port USB, kemudian seting Mikrotiknya sama seperti yang sudah saya bahas disini :

Tutorial Cara Menggunakan Modem USB Smartfren di Mikrotik RB751U-2HnD

Monday, 9 December 2013

Cara Menangkal & Mengatasi Netcut dengan Mikrotik

Cara Menangkal & Mengatasi Netcut dengan Mikrotik Ini bisa digunakan ketika jaringan anda misalnya hotspot diputuskan oleh orang jahil yang menggunakan Netcut. Sudah tau kan apa itu Netcut? Intinya netcut itu sebuah tool yang dapat digunakan untuk memutus koneksi pada jaringan. Misalnya kita mau memutus koneksi internet di jaringan hotspot supaya bisa memakan semua bandwidth di hotspot itu. Sudah jelas kan? 


Jadi kalau anda mau tau cara mengatasi netcut menggunakan Mikrotik, silakan simak tutorial Mikrotik Indonesia berikut ini :
    1. Pertama tama sobat pake winbox agar lebih mudah.
    2. Masuk ke IP --> DHCP Server
    3. Pilih konfigurasi DHCP yang digunakan untuk hotspot anda,
    4. Ganti waktu sewa (lease time) IP menjadi 1 hari
    5. Dan yang paling penting, aktifkan opsi Add ARP for Leases, opsi ini untuk mencegah ARP Spoofing oleh NetCut 

    Untuk lebih jelasnya lihat gambar di bawah ini :

        6. Tambahkan netmask /32 untuk single host (255.255.255.255) contonya seperti gambar di bawah ini


        7. Sampai sini sudah selesai seting nya.
        8. Coba Cut di-jaringan hotspot tadi, jika setingan anda benar maka Netcut tidak akan mempan.

        Tambahan jika anda ingin lebih aman, silakan drop semua paket ICMP pada firewall mikrotik, dengan menambah kode di bawah ini :
        /ip firewall filter add action=accept chain=input comment="default configuration \
        anti netcut, defaultnya accept)" disabled=no protocol=icmp

        Kode tersbut berguna sekali untuk mengamankan hostspot anda karena NetCut itu menggunakan ICMP.
        Catatan : Kalo rule ini diterapkan, jangan bingung kalau di ping pasti tidak bisa

        Sumber: http://haekalfiqri.blogspot.com/2013/02/tutorial-mengatasi-netcut-pada-jaringan.html

        Cara Belajar Mikrotik Tanpa RouterBoard Menggunakan VirtualBox

        Pada artikel sebelumnya saya pernah membahas tentang Tutorial Cara Belajar Mikrotik tanpa RouterBoard dengan VMWare. Kali ini hampir sama sebenarnya masih membahas tentang Cara Belajar Mikrotik Tanpa RouterBoard namun bukan menggunakan VMWare melainkan VirtualBox. Oya, sebelumnya saya jelasin dulu apa itu VMWare dan VirtualBox. Jadi kedua software ini dapat menjalankan sistem operasi secara virtual didalam sistem operasi di PC/laptop kita. Misalnya kita mau jalanin Linux Ubuntu di Windows 7 PC kita. Udah ngerti kan?

        Sekarang saya coba jelaskan kenapa kali ini saya menggunakan VirtualBox bukannya VMWare. Alasannya yaitu karena kelebihan VirtualBox daripada VMWare :
        1. VirtualBox itu Software GRATIS, Sedangkan VMWare Workstation Tidak
        2. VirtualBox lebih simpel dan mudah digunakan
        3. VirtualBox lebih enteng dibandingkan VMWare
        4. Dll, Dsb, Dst.. :D

        Oke, sekarang saya coba jelaskan apa yang akan kita lakukan selanjutnya. Disini kita menggunakan VirtualBox untuk menjalankan RouterOS Mikrotik dan Windows XP secara virtual. Tujuannya adalah agar kita tetap bisa belajar dan oprek-oprek Mikrotik tanpa harus punya RouterBoard nya. Hal ini saya lakukan karena saya lagi ada tugas negara dan tidak bawa RouterBoard Mikrotik. Jadi kalo mau experimen kan susah. Oleh karena itulah saya coba pakai Virtual Machine ini. 

        Untuk lebih jelasnya silakan lihat gambar topologi yang akan kita bangun berikut ini :


        Hal yang kita butuhkan adalah :
        1. PC/Laptop yang terkoneksi ke Internet. Mau konek pake Modem, Wifi, atau lainnya terserah anda. 
        2. Software VirtualBox terbaru, silakan download disini.
        3. File Installer RouterOS Mikrotik, Silakan cari disini.
        4. File Installer (ISO) Windows XP, Silakan sendiri ya. Googling aja :D
        5. Winbox Mikrotik ada disini.
        6. Secangkir kopi dan cemilan untuk menemani kita ngoprek ;)

        Disini saya menggunakan Windows XP supaya lebih gampang konfigurasinya. Selain itu juga lebih enteng dan cepet loadingnya. Kalau anda mau pake windows lain silakan saja. Atau mau pake Linux juga ga masalah. Tapi disini saya contohkan caranya menggunakan Windows XP SP3.

        Langsung saja, langkah-langkah nya sebagai berikut.
        Langkah Instalasi :
        1. Silakan Download dan Install VirtualBox nya
        2. Buat VM baru untuk Windows XP, sesuaikan resource (RAM, Harddisk) dengan spek PC anda
        3. Boot VM tersebut dengan installer Windows XP (ISO)
        4. Jalankan VM Win XP nya --> Lakukan proses instalasi Win XP sampai selesai
        5. Buat VM baru untuk Mikrotik --> Lakukan hal yang sama seperti pada Win XP
        6. Boot VM tersebut dengan installer RouterOS Mikrotik (ISO)
        7. Jalankan VM Mikrotik nya --> Lakukan proses Instalasi Mikrotik RouterOS sampai selesai (Tutorialnya ada disini)

        Langkah Konfigurasi Jaringan :
        Sesuai dengan topologi di atas, kita gunakan 2 Ether pada Mikrotik. 
        Ether1 untuk koneksi ke Client (Host-only) --> IP address 10.10.10.2/24
        Ether2 untuk koneksi ke Internet (NAT) --> IP address otomatis dari DHCP Client

        Lebih jelasnya silakan lihat Video Tutorial yang saya buat khusus untuk kalian berikut ini :


        Oke, Semoga Tutorial Cara Belajar Mikrotik Tanpa RouterBoard Menggunakan VirtualBox ini bermanfaat. Selamat mencoba. :)

        Monday, 14 October 2013

        Cara Setting Load Balancing Mikrotik Metode PPC

        Load Balance / Load Balancing Mikrotik adalah sebuah teknik atau metode untuk membagi beban ke dalam beberapa jalur (link) sehingga penggunaan jalur (link) menjadi lebih baik. Load balance Mikrotik Sebelumnya sudah pernah saya bahas pada artikel ini Load Balance / Load Balancing Mikrotik.


        Selanjutnya pada artikel ini akan saya bahas tentang cara setting load balance mikrotik meggunakan metode PPC. Karena keterbatasan waktu dan peralatan, Tutorial Load Balance Mikrotik kali ini saya ambil dari web mikrotik.co.id sebagai berikut :

        Selama ini banyak dari kita yang beranggapan salah, bahwa dengan menggunakan loadbalance dua jalur koneksi , maka besar bandwidth yang akan kita dapatkan menjadi dua kali lipat dari bandwidth sebelum menggunakan loadbalance (akumulasi dari kedua bandwidth tersebut). Hal ini perlu kita perjelas dahulu, bahwa loadbalance tidak akan menambah besar bandwidth yang kita peroleh, tetapi hanya bertugas untuk membagi trafik dari kedua bandwidth tersebut agar dapat terpakai secara seimbang.

        Dengan artikel ini, kita akan membuktikan bahwa dalam penggunaan loadbalancing tidak seperti rumus matematika 512 + 256 = 768, akan tetapi 512 + 256 = 512 + 256, atau 512 + 256 = 256 + 256 + 256.

        Pada artikel ini kami menggunakan RB433UAH dengan kondisi sebagai berikut :
        1.    Ether1 dan Ether2 terhubung pada ISP yang berbeda dengan besar bandwdith yang berbeda. ISP1 sebesar 512kbps dan ISP2 sebesar 256kbps.
        2.    Kita akan menggunakan web-proxy internal dan menggunakan openDNS.
        3.    Mikrotik RouterOS anda menggunakan versi 4.5  karena fitur PCC mulai dikenal pada versi 3.24.

        Jika pada kondisi diatas berbeda dengan kondisi jaringan ditempat anda, maka konfigurasi yang akan kita jabarkan disini harus anda sesuaikan dengan konfigurasi untuk jaringan ditempat anda.

        Konfigurasi Dasar

        Berikut ini adalah Topologi Jaringan dan IP address yang akan kita gunakan
        /ip address
        add address=192.168.101.2/30 interface=ether1
        add address=192.168.102.2/30 interface=ether2
        add address=10.10.10.1/24 interface=wlan2
        /ip dns
        set allow-remote-requests=yes primary-dns=208.67.222.222 secondary-dns=208.67.220.220


        Untuk koneksi client, kita menggunakan koneksi wireless pada wlan2 dengan range IP client 10.10.10.2 s/d 10.10.10.254 netmask 255.255.255.0, dimana IP 10.10.10.1 yang dipasangkan pada wlan2 berfungsi sebagai gateway dan dns server dari client. Jika anda menggunakan DNS dari salah satu isp anda, maka akan ada tambahan mangle yang akan kami berikan tanda tebal

        Setelah pengkonfigurasian IP dan DNS sudah benar, kita harus memasangkan default route ke masing-masing IP gateway ISP kita agar router meneruskan semua trafik yang tidak terhubung padanya ke gateway tersebut. Disini kita menggunakan fitur check-gateway berguna jika salah satu gateway kita putus, maka koneksi akan dibelokkan ke gateway lainnya.
        /ip route
        add dst-address=0.0.0.0/0 gateway=192.168.101.1 distance=1 check-gateway=ping
        add dst-address=0.0.0.0/0 gateway=192.168.102.1 distance=2 check-gateway=ping


        Untuk pengaturan Access Point sehingga PC client dapat terhubung dengan wireless kita, kita menggunakan perintah
        /interface wireless
        set wlan2 mode=ap-bridge band=2.4ghz-b/g ssid=Mikrotik disabled=no


        Agar pc client dapat melakukan koneksi ke internet, kita juga harus merubah IP privat client ke IP publik yang ada di interface publik kita yaitu ether1 dan ether2.
        /ip firewall nat
        add action=masquerade chain=srcnat out-interface=ether1
        add action=masquerade chain=srcnat out-interface=ether2


        Sampai langkah ini, router dan pc client sudah dapat melakukan koneksi internet. Lakukan ping baik dari router ataupun pc client ke internet. Jika belum berhasil, cek sekali lagi konfigurasi anda.

        Webproxy Internal
        Pada routerboard tertentu, seperti RB450G, RB433AH, RB433UAH, RB800 dan RB1100 mempunyai expansion slot (USB, MicroSD, CompactFlash) untuk storage tambahan. Pada contoh berikut, kita akan menggunakan usb flashdisk yang dipasangkan pada slot USB. Untuk pertama kali pemasangan, storage tambahan ini akan terbaca statusnya invalid di /system store. Agar dapat digunakan sebagai media penyimpan cache, maka storage harus diformat dahulu dan diaktifkan Nantinya kita tinggal mengaktifkan webproxy dan set cache-on-disk=yes untuk menggunakan media storage kita. Jangan lupa untuk membelokkan trafik HTTP (tcp port 80) kedalam webproxy kita.

        /store disk format-drive usb1
        /store
        add disk=usb1 name=cache-usb type=web-proxy
        activate cache-usb

        /ip proxy
        set cache-on-disk=yes enabled=yes max-cache-size=200000KiB port=8080

        /ip firewall nat
        add chain=dstnat protocol=tcp dst-port=80 in-interface=wlan2 action=redirect to-ports=8080


        Pengaturan Mangle
        Pada loadbalancing kali ini kita akan menggunakan fitur yang disebut PCC (Per Connection Classifier). Dengan PCC kita bisa mengelompokan trafik koneksi yang melalui atau keluar masuk router menjadi beberapa kelompok. Pengelompokan ini bisa dibedakan berdasarkan src-address, dst-address, src-port dan atau dst-port. Router akan mengingat-ingat jalur gateway yang dilewati diawal trafik koneksi, sehingga pada paket-paket selanjutnya yang masih berkaitan dengan koneksi awalnya akan dilewatkan  pada jalur gateway yang sama juga. Kelebihan dari PCC ini yang menjawab banyaknya keluhan sering putusnya koneksi pada teknik loadbalancing lainnya sebelum adanya PCC karena perpindahan gateway.

        Sebelum membuat mangle loadbalance, untuk mencegah terjadinya loop routing pada trafik, maka semua trafik client yang menuju network yang terhubung langsung dengan router, harus kita bypass dari loadbalancing. Kita bisa membuat daftar IP yang masih dalam satu network router dan  memasang mangle pertama kali sebagai berikut

        /ip firewall address-list
        add address=192.168.101.0/30 list=lokal
        add address=192.168.102.0/30 list=lokal
        add address=10.10.10.0/24 list=lokal

        /ip firewall mangle
        add action=accept chain=prerouting dst-address-list=lokal in-interface=wlan2 comment=”trafik lokal”
        add action=accept chain=output dst-address-list=lokal


        Pada kasus tertentu, trafik pertama bisa berasal dari Internet, seperti penggunaan remote winbox atau telnet dari internet dan sebagainya, oleh karena itu kita juga memerlukan mark-connection untuk menandai trafik tersebut agar trafik baliknya juga bisa melewati interface dimana trafik itu masuk
        /ip firewall mangle
        add action=mark-connection chain=prerouting connection-mark=no-mark in-interface=ether1 new-connection-mark=con-from-isp1 passthrough=yes comment=”trafik dari isp1”
        add action=mark-connection chain=prerouting connection-mark=no-mark in-interface=ether2 new-connection-mark=con-from-isp2 passthrough=yes comment=”trafik dari isp2”


        Umumnya, sebuah ISP akan membatasi akses DNS servernya dari IP yang hanya dikenalnya, jadi jika anda menggunakan DNS dari salah satu ISP anda, anda harus menambahkan mangle agar trafik DNS tersebut melalui gateway ISP yang bersangkutan bukan melalui gateway ISP lainnya. Disini kami berikan mangle DNS ISP1 yang melalui gateway ISP1. Jika anda menggunakan publik DNS independent, seperti opendns, anda tidak memerlukan mangle dibawah ini.
        /ip firewall mangle
        add action=mark-connection chain=output comment=dns dst-address=202.65.112.21 dst-port=53 new-connection-mark=dns passthrough=yes protocol=tcp comment=”trafik DNS citra.net.id”
        add action=mark-connection chain=output dst-address=202.65.112.21 dst-port=53 new-connection-mark=dns passthrough=yes protocol=udp
        add action=mark-routing chain=output connection-mark=dns new-routing-mark=route-to-isp1 passthrough=no


        Karena kita menggunakan webproxy pada router, maka trafik yang perlu kita loadbalance ada 2 jenis. Yang pertama adalah trafik dari client menuju internet (non HTTP), dan trafik dari webproxy menuju internet. Agar lebih terstruktur dan mudah dalam pembacaannya, kita akan menggunakan custom-chain sebagai berikut :
        /ip firewall mangle
        add action=jump chain=prerouting comment=”lompat ke client-lb” connection-mark=no-mark in-interface=wlan2 jump-target=client-lb
        add action=jump chain=output comment=”lompat ke lb-proxy” connection-mark=no-mark out-interface=!wlan2 jump-target=lb-proxy


        Pada mangle diatas, untuk trafik loadbalance client pastikan parameter in-interface adalah interface yang terhubung dengan client, dan untuk trafik loadbalance webproxy, kita menggunakan chain output dengan parameter out-interface yang bukan terhubung ke interface client. Setelah custom chain untuk loadbalancing dibuat, kita bisa membuat mangle di custom chain tersebut sebagai berikut
        /ip firewall mangle
        add action=mark-connection chain=client-lb dst-address-type=!local new-connection-mark=to-isp1 passthrough=yes per-connection-classifier=both-addresses:3/0 comment=”awal loadbalancing klien”
        add action=mark-connection chain=client-lb dst-address-type=!local new-connection-mark=to-isp1 passthrough=yes per-connection-classifier=both-addresses:3/1
        add action=mark-connection chain=client-lb dst-address-type=!local new-connection-mark=to-isp2 passthrough=yes per-connection-classifier=both-addresses:3/2
        add action=return chain=client-lb comment=”akhir dari loadbalancing”

        /ip firewall mangle
        add action=mark-connection chain=lb-proxy dst-address-type=!local new-connection-mark=con-from-isp1 passthrough=yes per-connection-classifier=both-addresses:3/0 comment=”awal load balancing proxy”
        add action=mark-connection chain=lb-proxy dst-address-type=!local new-connection-mark=con-from-isp1 passthrough=yes per-connection-classifier=both-addresses:3/1
        add action=mark-connection chain=lb-proxy dst-address-type=!local new-connection-mark=con-from-isp2 passthrough=yes per-connection-classifier=both-addresses:3/2
        add action=return chain=lb-proxy comment=”akhir dari loadbalancing”


        Untuk contoh diatas, pada loadbalancing client dan webproxy menggunakan parameter pemisahan trafik pcc yang sama, yaitu both-address, sehingga router akan mengingat-ingat berdasarkan src-address dan dst-address dari sebuah koneksi. Karena trafik ISP kita yang berbeda (512kbps dan 256kbps), kita membagi beban trafiknya menjadi 3 bagian. 2 bagian pertama akan melewati gateway ISP1, dan 1 bagian terakhir akan melewati gateway ISP2. Jika masing-masing trafik dari client dan proxy sudah ditandai, langkah berikutnya kita tinggal membuat mangle mark-route yang akan digunakan dalam proses routing nantinya
        /ip firewall mangle
        add action=jump chain=prerouting comment=”marking route client” connection-mark=!no-mark in-interface=wlan2 jump-target=route-client
        add action=mark-routing chain=route-client connection-mark=to-isp1 new-routing-mark=route-to-isp1 passthrough=no
        add action=mark-routing chain=route-client connection-mark=to-isp2 new-routing-mark=route-to-isp2 passthrough=no
        add action=mark-routing chain=route-client connection-mark=con-from-isp1 new-routing-mark=route-to-isp1 passthrough=no
        add action=mark-routing chain=route-client connection-mark=con-from-isp2 new-routing-mark=route-to-isp2 passthrough=no
        add action=return chain=route-client disabled=no

        /ip firewall mangle
        add action=mark-routing chain=output comment=”marking route proxy” connection-mark=con-from-isp1 new-routing-mark=route-to-isp1 out-interface=!wlan2 passthrough=no
        add action=mark-routing chain=output connection-mark=con-from-isp2 new-routing-mark=route-to-isp2 out-interface=!wlan2 passthrough=no


        Pengaturan Routing
        Pengaturan mangle diatas tidak akan berguna jika anda belum membuat routing berdasar mark-route yang sudah kita buat. Disini kita juga akan membuat routing backup, sehingga apabila sebuah gateway terputus, maka semua koneksi akan melewati gateway yang masing terhubung

        /ip route
        add check-gateway=ping dst-address=0.0.0.0/0 gateway=192.168.101.1 routing-mark=route-to-isp1 distance=1
        add check-gateway=ping dst-address=0.0.0.0/0 gateway=192.168.102.1 routing-mark=route-to-isp1 distance=2
        add check-gateway=ping dst-address=0.0.0.0/0 gateway=192.168.102.1 routing-mark=route-to-isp2 distance=1
        add check-gateway=ping dst-address=0.0.0.0/0 gateway=192.168.101.1 routing-mark=route-to-isp2 distance=2
        Pengujian
        Dari hasil pengujian kami, didapatkan sebagai berikut
        Dari gambar terlihat, bahwa hanya dengan melakukan 1 file download (1 koneksi), kita hanya mendapatkan speed 56kBps (448kbps) karena pada saat itu melewati gateway ISP1, sedangkan jika kita mendownload file (membuka koneksi baru) lagi pada web lain, akan mendapatkan 30kBps (240kbps). Dari pengujian ini terlihat dapat disimpulkan bahwa
        512kbps + 256kbps ≠ 768kbps

        Catatan :
        * Loadbalancing menggunakan teknik pcc ini akan berjalan efektif dan mendekati seimbang jika semakin banyak koneksi (dari client) yang terjadi.
        * Gunakan ISP yang memiliki bandwith FIX bukan Share untuk mendapatkan hasil yang lebih optimal.
        * Load Balance menggunakan PCC ini bukan selamanya dan sepenuhnya sebuah solusi yang pasti berhasil baik di semua jenis network, karena proses penyeimbangan dari traffic adalah berdasarkan logika probabilitas.
          
        Demikianlah Tutorial Cara Setting Load Balancing Mikrotik menggunakan Metode PPC yang diambil dari web Mikrotik.co.id. Selamat mencoba dan Semoga bermanfaat :)

        Sumber :
        Posting Lama ►
         
        Powered by Blogger.

        Total Pageviews

        Contact Us

        Name

        Email *

        Message *